Cybercriminaliteit neemt vele vormen aan, maar twee van de meest voorkomende en schadelijke methoden die gebruikt worden om gegevens te stelen zijn phishing en quishing.
In de eeuw van digitale transformatie, waar online interacties en transacties de norm zijn geworden, is de veiligheid van persoonlijke en financiële informatie een voortdurende zorg. Cybercriminaliteit neemt vele vormen aan, maar twee van de meest voorkomende en schadelijke methoden die gebruikt worden om gegevens te stelen zijn phishing en quishing. Dit artikel werpt licht op wat deze termen betekenen, hoe ze werken, en biedt inzichten en adviezen om je tegen deze cyberdreigingen te beschermen.
Wat is phishing?
Phishing is een cyberaanval waarbij aanvallers zich voordoen als een betrouwbare entiteit om gevoelige informatie te ontfutselen, zoals gebruikersnamen, wachtwoorden, creditcardnummers en andere persoonlijke gegevens. Deze aanvallen worden meestal uitgevoerd via e-mail, waarbij de aanvaller een bericht stuurt dat lijkt te komen van een legitieme bron, zoals een bank, een sociaal netwerk, of een online dienst. Het bericht bevat vaak een urgent verzoek om persoonlijke informatie bij te werken, een bijlage te openen of op een link te klikken die naar een frauduleuze website leidt die ontworpen is om de gebruiker te misleiden in het invoeren van gevoelige informatie.
De evolutie naar quishing
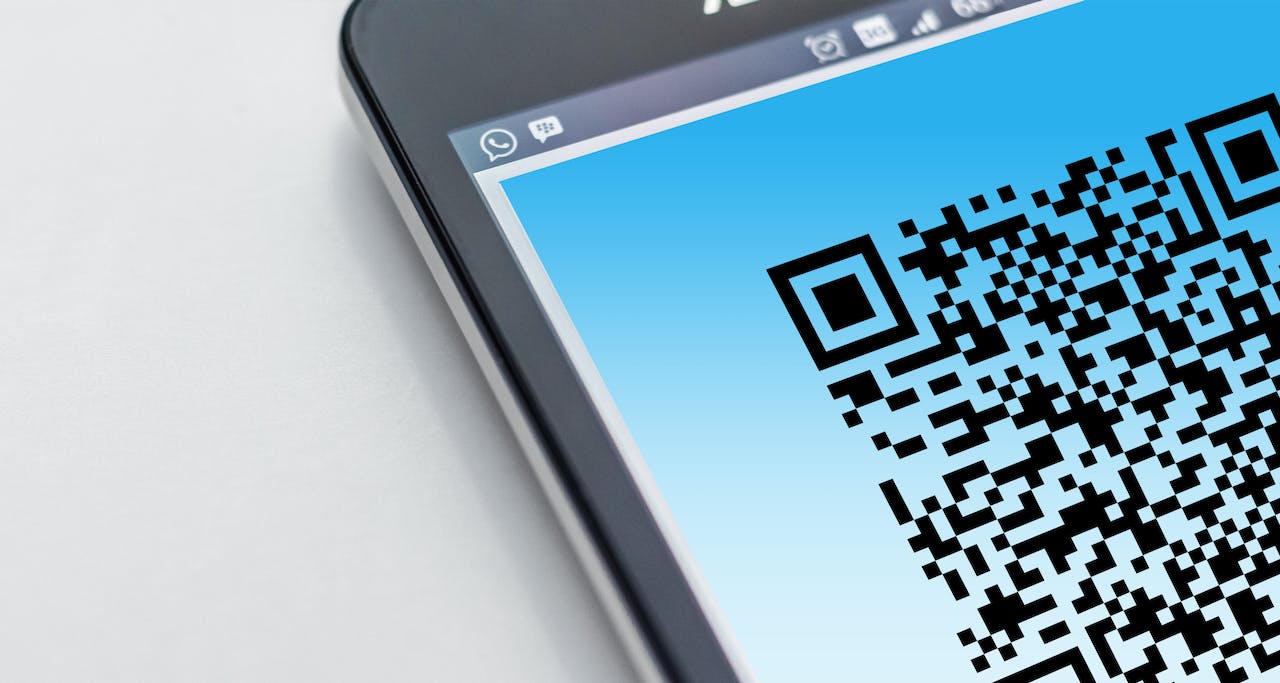
Quishing is een relatief nieuwe term die een specifieke vorm van phishing beschrijft, uitgevoerd via SMS (Short Message Service) of tekstberichten, een methode die ook bekend staat als 'smishing'. Met de opkomst van smartphones en de toegenomen afhankelijkheid van mobiele communicatie, hebben cybercriminelen deze route aangegrepen om slachtoffers te lokken. Quishing-berichten kunnen lijken op waarschuwingen van banken, meldingen van pakketleveringen, of zelfs verzoeken van bekende merken of overheden, allemaal met als doel de ontvanger te overtuigen om op een kwaadaardige links te klikken of QR-codes te scannen.
Hoe bescherm je je tegen phishing en quishing?
De sleutel tot het beschermen tegen phishing en quishing ligt in waakzaamheid, bewustzijn en het volgen van beste praktijken voor digitale veiligheid:
Wees kritisch over e-mails en sms-berichten. Controleer de afzender en wees op je hoede voor berichten die om persoonlijke informatie vragen, vooral als ze een gevoel van urgentie uitstralen.
Klik niet blindelings op links of QR-codes. Ga direct naar de website van de organisatie door het adres zelf in je browser in te voeren, in plaats van op links in e-mails of sms-berichten te klikken.
Gebruik tweefactorauthenticatie (2FA). Waar mogelijk, activeer 2FA op je accounts. Dit voegt een extra beveiligingslaag toe, zelfs als je gebruikersnaam en wachtwoord gecompromitteerd zijn.
Update je software regelmatig. Zorg ervoor dat je besturingssysteem, browsers en alle applicaties up-to-date zijn om te profiteren van de nieuwste beveiligingspatches.
Educatie en training. Organisaties moeten regelmatig trainingsprogramma's aanbieden om werknemers bewust te maken van de nieuwste phishing- en quishing-tactieken.
Terwijl technologie evolueert, doen cyberdreigingen dat ook. Phishing en quishing vertegenwoordigen een significante bedreiging voor de digitale veiligheid van individuen en organisaties. Door bewust te blijven van de methoden die cybercriminelen gebruiken en door best practices voor digitale veiligheid toe te passen, kunnen we ons beter verdedigen tegen deze onzichtbare aanvallen. Het is een voortdurende strijd, maar door onderwijs, technologie en waakzaamheid kunnen we een stap voor blijven op cybercriminelen.